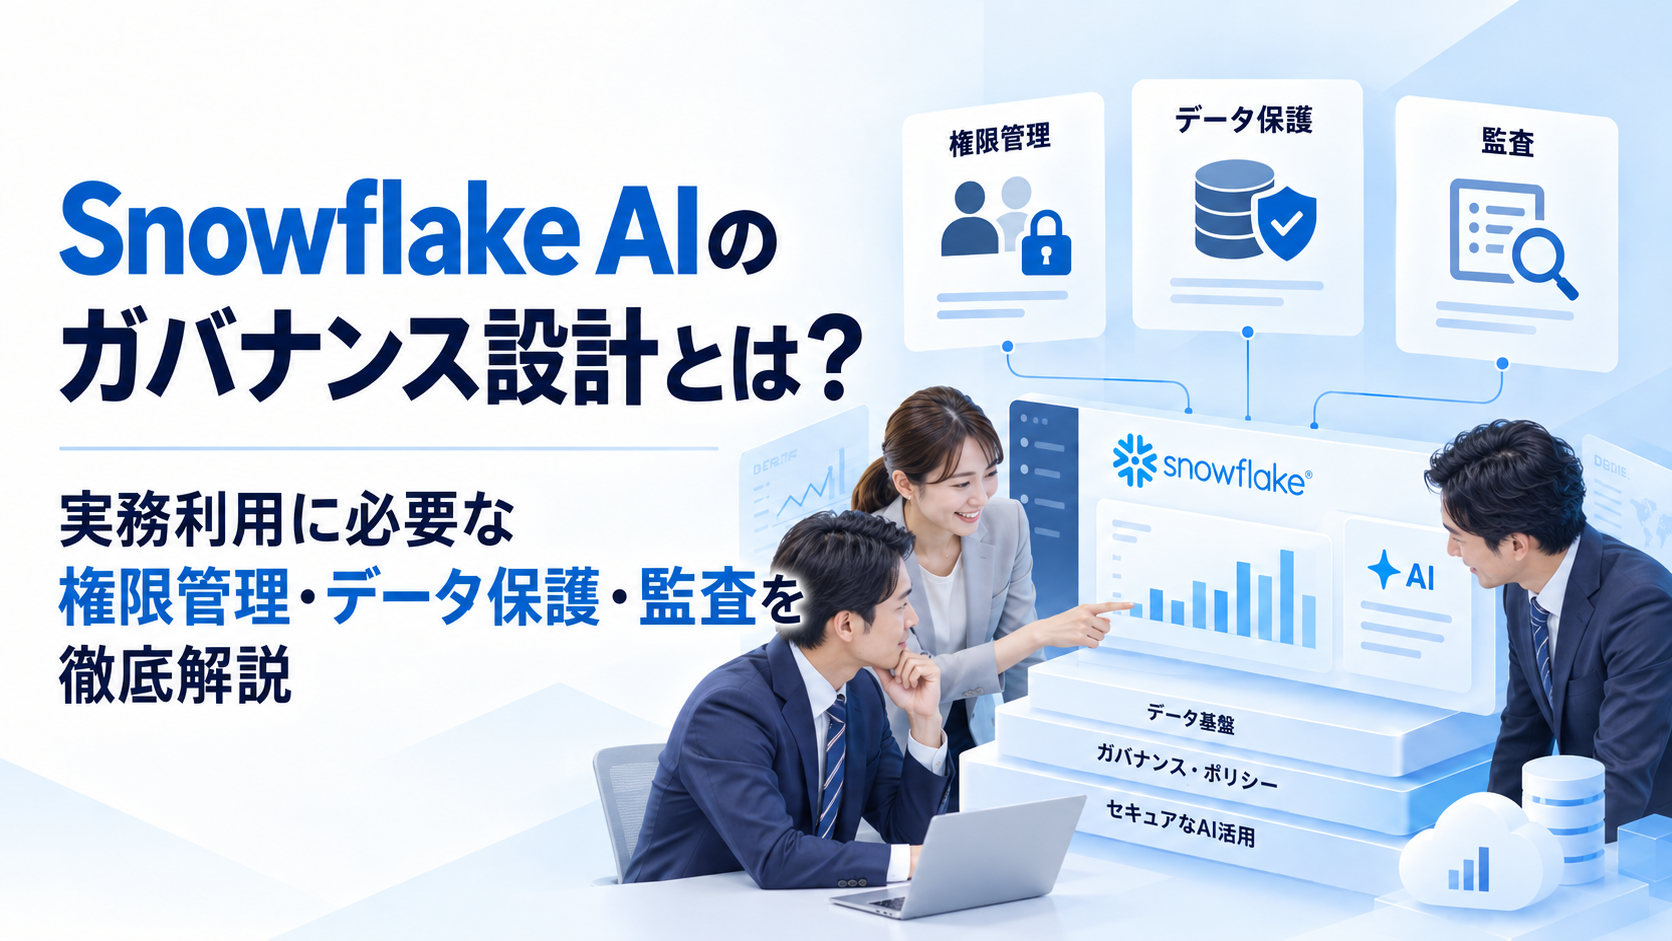
Snowflake AIを実務で活用する企業が増える中、重要になるのがガバナンス設計です。
AIを導入するだけでは、安全に業務へ定着させることはできません。
誰が利用できるのか、どのデータを参照できるのか、機密情報をどう守るのか、AIの操作をどこまで許可するのかを事前に決めておく必要があります。
特にSnowflake AIでは、CortexやAIエージェント、RAGなどを業務に組み込むことで、AIが企業データへ直接アクセスする場面が増えていきます。
そのため、権限管理やデータ分類、マスキング、監査、ログ管理まで含めた設計が重要です。
本記事では、Snowflake AIを安全に実務利用するために必要なガバナンスの考え方と設計ポイントを分かりやすく解説します。
Snowflake AIにガバナンスが必要な理由
Snowflake AIを実務で使う場合、AIを利用できる状態にするだけでは不十分です。
重要なのは、誰が使うのか、どのデータを参照できるのか、どこまで操作できるのかを決めておくことです。
従来のデータ分析では、人が必要なデータを選び、SQLやダッシュボードで確認するケースが中心でした。
一方、AIでは自然言語で質問するだけで、複数の情報を検索・整理・要約できるようになります。
そのため、便利になる一方で、本来見せるべきではない情報までAIが参照しないように管理する必要があります。
| 項目 |
従来のデータ分析 |
Snowflake AI |
| 操作方法 |
SQL・ダッシュボード |
自然言語・AI |
| データ取得 |
人が指定 |
AIが検索・取得する場合がある |
| 出力 |
集計・分析結果 |
回答・要約・生成 |
| 主な管理対象 |
ユーザー・データ |
ユーザー・データ・AI・モデル |
| 主なリスク |
誤閲覧 |
情報漏洩・誤回答・過剰なアクセス |
特に重要なのが、AIがアクセスできるデータと、AIに利用させてよいデータは同じではない点です。
例えば、技術的には参照できる顧客情報でも、利用目的や担当者によってはAIへ渡すべきではない場合があります。
そのため、データを重要度や機密性で分類し、利用できる範囲を決める必要があります。
また、AIエージェントを利用する場合は、データを見るだけでなく、外部ツールや業務処理を実行する可能性もあります。
この場合は、データへのアクセスだけでなく、実行できる操作や接続先まで管理対象になります。
Snowflake AIのガバナンスでは、主に次の項目を整理することが重要です。
| 管理項目 |
確認する内容 |
| 利用者 |
誰がAIを使えるか |
| データ |
何を参照できるか |
| 権限 |
どこまで操作できるか |
| モデル |
どのAIモデルを使えるか |
| 出力 |
どの情報を回答してよいか |
| 監査 |
誰が何をしたか確認できるか |
ガバナンスの目的は、AIの利用を止めることではありません。
安全に使える範囲を明確にし、現場が安心してSnowflake AIを利用できる状態を作ることが重要です。
Snowflake AIガバナンスを構成する7つの管理領域
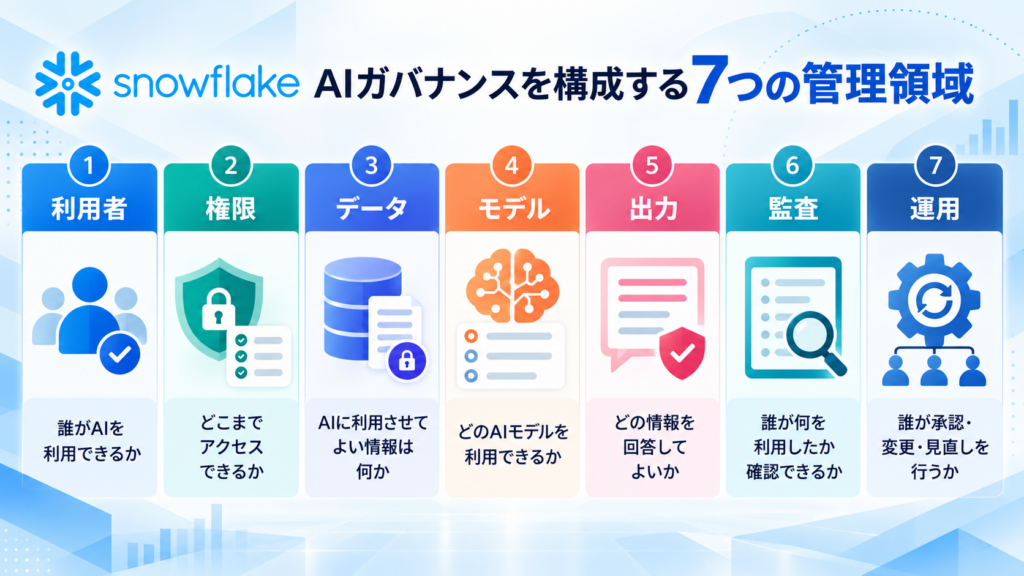
Snowflake AIのガバナンスは、権限管理だけでは十分ではありません。
実務では、利用者、データ、モデル、出力、監査、運用まで含めて整理する必要があります。
主な管理領域は、次の7つです。
| 管理領域 |
管理する内容 |
| 利用者 |
誰がAIを利用できるか |
| 権限 |
どこまでアクセスできるか |
| データ |
AIに利用させてよい情報は何か |
| モデル |
どのAIモデルを利用できるか |
| 出力 |
どの情報を回答してよいか |
| 監査 |
誰が何を利用したか確認できるか |
| 運用 |
誰が承認・変更・見直しを行うか |
まず重要なのが、利用者と権限の管理です。
営業、人事、管理者など、担当業務によって必要な情報は異なります。そのため、全員に同じ権限を付与するのではなく、役割に応じて利用範囲を分ける必要があります。
次に、AIに利用させるデータを整理します。
顧客情報や社員情報、契約情報などは、通常の業務データと同じように扱うべきではありません。AIが参照できるかどうかを決める前に、データの重要度を分類しておくことが重要です。
モデルと出力も管理対象です。
どのAIモデルを使えるのか、AIがどの情報まで回答してよいのかを決めておくことで、利用範囲を明確にできます。
さらに、誰がAIを利用し、何を実行したのかを確認できる監査の仕組みも必要です。
AIの利用範囲や権限は一度決めて終わりではありません。業務や利用するAI機能の変化に合わせて、定期的に見直すことが重要です。
Snowflake AIのガバナンスでは、この7つの領域を組み合わせて管理することで、安全性と実務での使いやすさを両立しやすくなります。
データは蓄積されているのに、経営判断や業務改善に活かせていないと感じていませんか?
AIやBIツールを導入するだけでは、十分な成果につながらないケースも少なくありません。
当社では、データ分析の目的整理から分析基盤の構築、ダッシュボード作成、
AIを活用した業務改善まで一貫してご支援します。
「何から始めればよいかわからない」という段階でも、お気軽にご相談ください。
データ分析について相談する
アクセス権限はRBACを中心に設計する
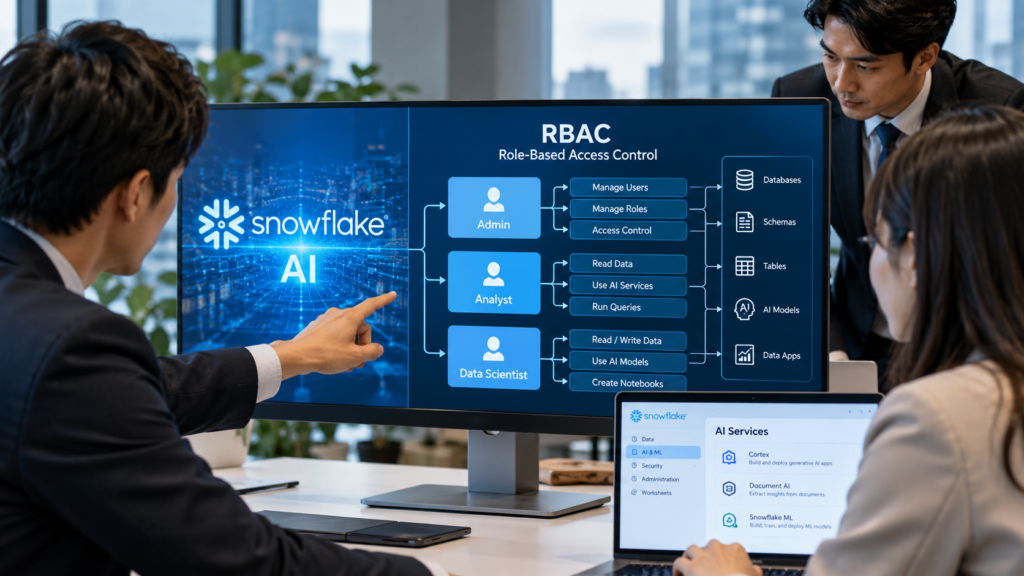
Snowflake AIを実務利用する場合、アクセス権限はRBACを中心に設計することが基本です。
RBACは、利用者ごとではなく、役割ごとに権限をまとめて管理する考え方です。
営業、人事、管理者など、業務によって必要なデータや操作範囲は異なります。
| ロール例 |
主な利用範囲 |
| 営業担当 |
担当顧客や営業データ |
| 営業管理者 |
部門全体の営業データ |
| 人事担当 |
採用・社員関連データ |
| データ担当 |
分析用データ |
| AI管理者 |
AI機能や利用設定 |
Snowflake AIでは、業務ロールとAI利用ロールを分けて考えることも重要です。
データを見る権限があっても、すべてのAI機能やモデルまで利用できるようにする必要はありません。
業務権限とAI利用権限を分けることで、アクセス範囲を管理しやすくなります。
特に重要なのが、必要な権限だけを付与する最小権限の考え方です。
例えば、営業担当者が担当顧客だけを確認すればよい場合、すべての顧客データへアクセスできる権限を与える必要はありません。
AIについても同様で、利用者本人より広いデータへアクセスできる状態は避けるべきです。
また、検証環境で使った広い権限を、そのまま本番環境へ持ち込まないことも重要です。
RBACは一度設定して終わりではありません。異動や組織変更、AI機能の追加に合わせて定期的に見直します。
Snowflake AIでは、誰に何を許可するのかを明確にし、必要最小限の権限から始めることが重要です。
AIに利用させるデータを分類する
Snowflake AIを安全に使うには、AIが参照するデータを事前に分類しておくことが重要です。
すべてのデータを同じように扱うと、個人情報や機密情報までAIが参照する可能性があります。
そのため、データの重要度や機密性に応じて利用ルールを分けます。
| 分類 |
データ例 |
AI利用の考え方 |
| 公開情報 |
公開資料・公開FAQ |
原則利用しやすい |
| 社内情報 |
社内マニュアル・業務資料 |
利用者を限定 |
| 機密情報 |
顧客情報・契約情報 |
厳しく制限 |
| 重要機密 |
経営情報・重要個人情報 |
原則禁止または個別承認 |
重要なのは、AIがアクセスできることと、AIに使わせてよいことは別という点です。
例えば、顧客データを見る権限があっても、その情報をAIの回答生成に使ってよいとは限りません。
そのため、データの種類だけでなく、利用者と利用目的も合わせて確認します。
個人情報や機密情報には、必要に応じてマスキングやアクセス制御を組み合わせます。
また、新しいデータやAI用途が追加された場合は、分類や利用ルールも見直す必要があります。
Snowflake AIを実務利用する前に、どのデータをAIに使わせてよいのかを明確にしておくことが重要です。
マスキングとRow Access Policyでデータを保護する
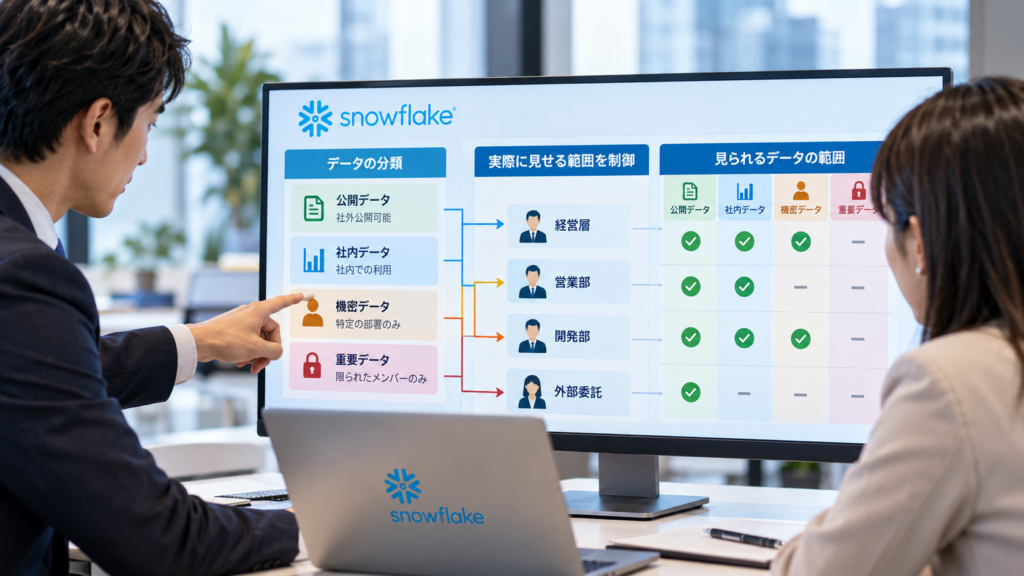
Snowflake AIでは、データを分類するだけでなく、実際に見せる範囲を制御することも重要です。
そのために使われるのが、マスキングとRow Access Policyです。
マスキングは、氏名やメールアドレスなどの情報を、そのまま表示せず一部を隠す仕組みです。
| 機能 |
役割 |
| マスキング |
特定の値を隠して表示する |
| Row Access Policy |
利用者ごとに表示できる行を制御する |
Row Access Policyを使えば、同じテーブルでも利用者ごとに見えるデータを変えられます。
例えば、営業担当者には担当エリアだけを表示し、管理者には全体を表示するといった設計が可能です。
AIを利用する場合も、この制御をそのまま活用することが重要です。
AI専用にデータを大量コピーすると、管理対象が増え、更新状況も分かりにくくなります。
そのため、元データにマスキングやアクセス制御を設定し、その状態でAIに利用させる方が管理しやすくなります。
Snowflake AIでは、既存のデータ管理ルールをAIにも適用し、必要な情報だけを安全に使える状態にすることが重要です。
Horizon CatalogをAIガバナンスの中心に置く
Snowflake AIを実務で使う場合、データやAI資産を個別に管理するだけでは全体像が見えにくくなります。
そこで重要になるのが、Horizon Catalogを中心にしたガバナンスです。
Horizon Catalogでは、データの分類、タグ、権限、リネージ、品質などをまとめて管理できます。
| 管理項目 |
主な内容 |
| データ分類 |
機密情報や重要情報を整理する |
| タグ |
データに意味や区分を付ける |
| 権限 |
誰が何を使えるか管理する |
| リネージ |
データの流れを確認する |
| 品質 |
データの状態を確認する |
| AI資産 |
AIで利用するデータや機能を整理する |
特にAIでは、どのデータを使ったのかだけでなく、そのデータが何を意味するのかも重要です。
例えば、同じ売上という項目でも、受注金額、請求金額、入金済み金額では意味が異なります。
AIが正しいデータへアクセスしていても、業務上の意味を誤ると回答がずれる可能性があります。
そのため、データの場所だけでなく、定義や用途まで整理しておくことが重要です。
Horizon Catalogを中心に管理することで、AIが使うデータと既存のデータガバナンスを分けずに運用しやすくなります。
Snowflake AIを本番利用する場合は、AI専用の管理ルールを増やすより、既存のデータ管理と一体化して運用することが重要です。
AIモデルそのものを管理する
Snowflake AIでは、データだけでなく、利用するAIモデル自体も管理対象にする必要があります。
すべての利用者が自由にモデルを選べる状態にすると、用途やコスト、出力品質の管理が難しくなります。
そのため、業務ごとに利用できるモデルを決めておくことが重要です。
| 管理項目 |
確認する内容 |
| 利用モデル |
どのモデルを使えるか |
| 利用者 |
誰がモデルを使えるか |
| 用途 |
どの業務で使うか |
| コスト |
利用量を把握できるか |
| 変更管理 |
モデル変更時に確認できるか |
例えば、要約や検索補助では軽量なモデルを使い、複雑な分析では高性能なモデルを使うなど、用途に応じて分ける方法があります。
重要なのは、モデル選択を利用者任せにしないことです。
同じ業務でも、使うモデルが変わると回答の傾向や処理速度、コストが変わる可能性があります。
そのため、利用可能なモデルは権限と合わせて管理します。
また、新しいモデルへ変更する場合は、回答内容や動作を事前に確認してから本番へ反映することが重要です。
Snowflake AIでは、どのモデルを、誰が、どの業務で使うのかを明確にすることで、AI利用を管理しやすくなります。
データは蓄積されているのに、経営判断や業務改善に活かせていないと感じていませんか?
AIやBIツールを導入するだけでは、十分な成果につながらないケースも少なくありません。
当社では、データ分析の目的整理から分析基盤の構築、ダッシュボード作成、
AIを活用した業務改善まで一貫してご支援します。
「何から始めればよいかわからない」という段階でも、お気軽にご相談ください。
データ分析について相談する
RAG・Cortex Search・AIエージェントにもガバナンスを適用する
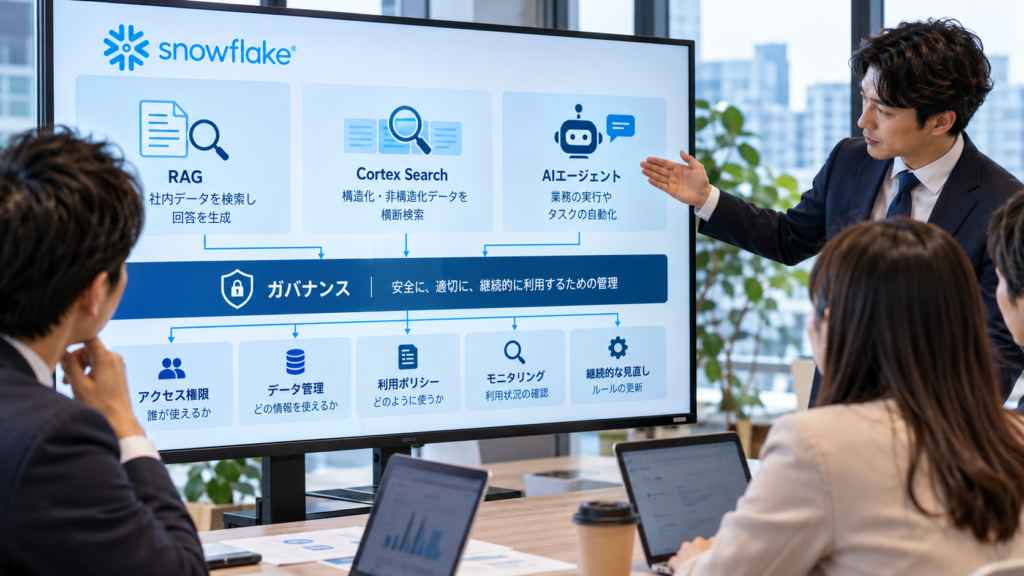
Snowflake AIでは、RAGやCortex Search、AIエージェントにもガバナンスが必要です。
RAGを使えば自動的に安全になるわけではありません。
検索対象に機密情報が含まれていれば、AIがその情報を参照する可能性があります。
| 管理対象 |
確認する内容 |
| 検索対象 |
どのデータを参照できるか |
| 利用者 |
誰が利用できるか |
| 権限 |
どこまでアクセスできるか |
| 更新 |
古い情報が残っていないか |
| 出力 |
機密情報を回答しないか |
Cortex Searchでは、検索対象となるデータの範囲を明確にしておくことが重要です。
例えば、社内マニュアルと顧客契約書を同じ検索対象にすると、本来見せるべきではない情報まで参照される可能性があります。
そのため、用途ごとに検索対象を分け、必要な情報だけを参照できる状態にします。
AIエージェントでは、データだけでなく、利用できるツールや実行権限も管理する必要があります。
| AIの利用形態 |
主な管理対象 |
| RAG |
検索対象データ |
| Cortex Search |
検索範囲・利用者 |
| AIエージェント |
データ・ツール・実行権限 |
特にAIエージェントでは、読む権限と実行する権限を分けて考えることが重要です。
Snowflake AIでは、検索範囲や実行できる操作を必要最小限にすることで、安全に運用しやすくなります。
AIの回答・出力もガバナンス対象にする
Snowflake AIでは、データへのアクセスだけでなく、AIが最終的に何を回答するかも管理する必要があります。
正しいデータを参照していても、その内容をそのまま利用者へ表示してよいとは限りません。
特に、個人情報や機密情報、契約情報などは、出力時にも制御が必要です。
| 管理対象 |
確認する内容 |
| 個人情報 |
必要以上に表示していないか |
| 機密情報 |
社外秘の内容を回答していないか |
| 回答根拠 |
どの情報をもとに回答したか確認できるか |
| 誤回答 |
不確かな内容を断定していないか |
| 出力範囲 |
利用者の権限を超えていないか |
例えば、営業担当者が顧客について質問した際、必要以上に個人情報まで表示される状態は避けるべきです。
また、古い情報や不十分なデータをもとに、もっともらしい誤回答が生成される可能性もあります。
そのため、出力内容だけでなく、回答の根拠や参照元を確認できる状態にしておくことが重要です。
重要な判断に使う場合は、AIの回答をそのまま採用せず、人が確認する運用も必要です。
Snowflake AIでは、AIに何を見せるかだけでなく、AIが何を返してよいかまで設計することが重要です。
ログ・リネージ・監査でAIの利用状況を追跡する
Snowflake AIを実務で使う場合、誰が何を利用したのかを後から確認できる状態にしておくことが重要です。
問題が起きたときに、利用者、参照データ、使用モデル、実行内容を追えなければ、原因を特定しにくくなります。
そのため、AI利用ではログ、リネージ、監査を組み合わせて管理します。
| 管理項目 |
確認する内容 |
| 利用者 |
誰がAIを使ったか |
| 時刻 |
いつ利用したか |
| データ |
何を参照したか |
| モデル |
どのAIモデルを使ったか |
| 実行内容 |
何を検索・生成・実行したか |
| 出力 |
どのような回答を返したか |
| コスト |
どの程度利用したか |
ログでは、AIの利用履歴を確認できる状態にします。
例えば、誰がどの機能を使い、いつ処理を実行したのかを確認できれば、問題発生時の調査がしやすくなります。
リネージでは、AIの回答がどのデータや処理をもとに作られたのかを追跡します。
複数のデータを組み合わせる場合も、元データまで確認できる状態にしておくことが重要です。
監査では、ログを保存するだけでなく、権限を超えた利用や想定外のアクセスがないかを定期的に確認します。
Snowflake AIでは、使える状態を作るだけでなく、利用後に追跡できる仕組みまで設計しておくことが重要です。
Snowflake AIガバナンスでよくある5つの失敗
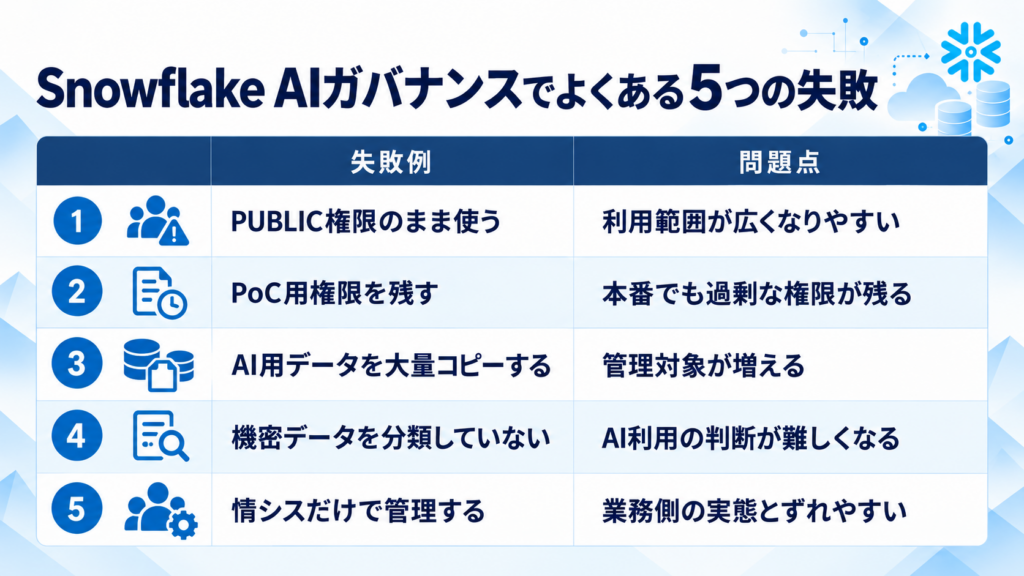
Snowflake AIでは、機能設定だけでなく、運用上の失敗を避けることも重要です。
特に、PoC時の設定をそのまま本番へ持ち込むと、不要な権限や管理の複雑さが残りやすくなります。
| 失敗例 |
問題点 |
| PUBLIC権限のまま使う |
利用範囲が広くなりやすい |
| PoC用権限を残す |
本番でも過剰な権限が残る |
| AI用データを大量コピーする |
管理対象が増える |
| 機密データを分類していない |
AI利用の判断が難しくなる |
| 情シスだけで管理する |
業務側の実態とずれやすい |
まず注意したいのが、初期権限を確認せずに利用を始めることです。
検証では問題がなくても、本番では必要以上に広いアクセス範囲になる可能性があります。
また、PoCで使った管理者権限や広いロールは、本番前に必要な範囲まで絞ることが重要です。
AI専用データを大量にコピーすると、どれが最新か分かりにくくなり、権限管理も複雑になります。
機密データを分類していない場合も、AIに使わせてよい情報を判断しにくくなります。
さらに、ガバナンスを情シスだけに任せると、実際の業務とのずれが生まれやすくなります。
Snowflake AIでは、IT、セキュリティ、データ担当、業務部門が連携し、利用範囲と責任を明確にすることが重要です。
【独自フレームワーク】Snowflake AIのガバナンス成熟度を5段階で評価する
Snowflake AIのガバナンスは、機能をいくつ導入したかだけで評価するものではありません。
重要なのは、AI利用に伴うリスクをどこまで管理できているかです。
そこで、ガバナンスの状態を5段階で整理すると、現在地と次に必要な対策が分かりやすくなります。
| レベル |
状態 |
| Level 1 |
AI利用ルールがほとんどない |
| Level 2 |
利用者やモデルを一部制限している |
| Level 3 |
RBACやデータ分類、マスキングを導入している |
| Level 4 |
ログ、監査、リネージ、品質管理まで行っている |
| Level 5 |
AIエージェントまで含めて統合管理している |
Level 1では、利用ルールが明確ではなく、担当者ごとにAIの使い方が異なる状態です。
まずは、誰がどの用途でSnowflake AIを使うのかを整理する必要があります。
Level 2では、利用者やモデルを限定し、最低限の管理を始めます。
Level 3では、RBAC、データ分類、マスキングなどを組み合わせ、AIが利用できる範囲を具体的に制御します。
Level 4では、ログやリネージを使って、誰が何を利用し、どのデータを参照したのかまで確認できる状態を目指します。
Level 5では、RAGや検索だけでなく、AIエージェントの実行権限やツール利用まで含めて管理します。
ただし、成熟度は高ければよいわけではありません。
自社のAI利用範囲に合わせて必要なレベルを見極め、段階的にガバナンスを強化することが重要です。
Snowflake AIガバナンスを導入する7ステップ
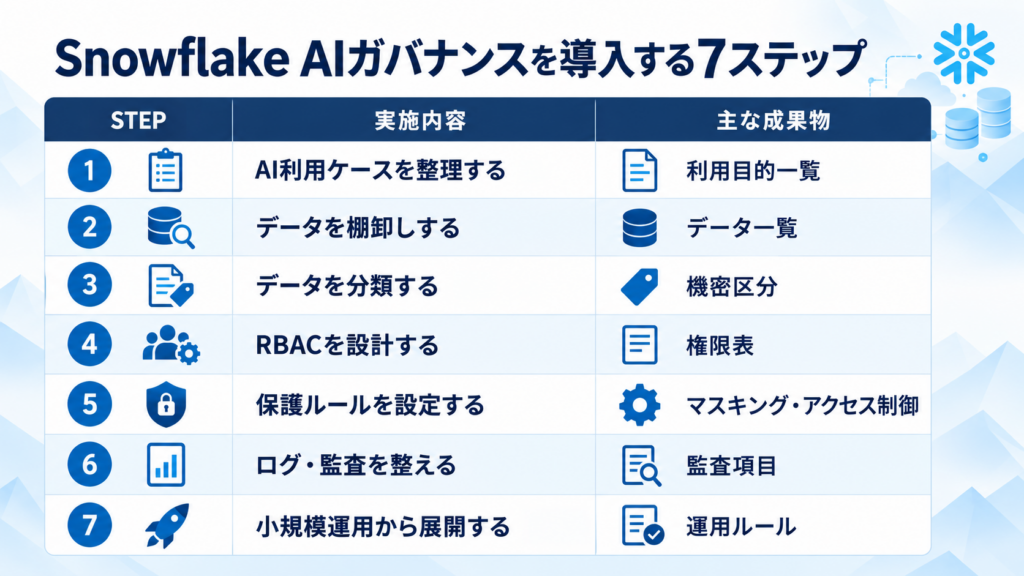
Snowflake AIのガバナンスは、最初から複雑にする必要はありません。
利用目的を整理し、必要な範囲から段階的に整えることが重要です。
| STEP |
実施内容 |
主な成果物 |
| 1 |
AI利用ケースを整理する |
利用目的一覧 |
| 2 |
データを棚卸しする |
データ一覧 |
| 3 |
データを分類する |
機密区分 |
| 4 |
RBACを設計する |
権限表 |
| 5 |
保護ルールを設定する |
マスキング・アクセス制御 |
| 6 |
ログ・監査を整える |
監査項目 |
| 7 |
小規模運用から展開する |
運用ルール |
最初に、AIをどの業務で使うのかを整理します。
次に、利用するデータを棚卸しし、公開情報、社内情報、機密情報などに分類します。
そのうえで、誰がどのデータやAI機能を使えるのかをRBACで設計します。
必要に応じて、マスキングやRow Access Policyも組み合わせます。
さらに、誰が何を利用したのかを確認できるように、ログや監査の仕組みを整えます。
本番展開は、対象部門や用途を限定した小規模運用から始めると安全です。
Snowflake AIのガバナンスは、一度決めて終わりではなく、利用範囲や業務の変化に合わせて見直すことが重要です。
データは蓄積されているのに、経営判断や業務改善に活かせていないと感じていませんか?
AIやBIツールを導入するだけでは、十分な成果につながらないケースも少なくありません。
当社では、データ分析の目的整理から分析基盤の構築、ダッシュボード作成、
AIを活用した業務改善まで一貫してご支援します。
「何から始めればよいかわからない」という段階でも、お気軽にご相談ください。
データ分析について相談する
【独自チェックリスト】Snowflake AIを本番利用する前に確認すべき15項目
Snowflake AIを本番環境で使う前には、設定だけでなく、運用や責任分担まで確認しておくことが重要です。
特に、利用者、データ、権限、監査の4つは事前に整理しておく必要があります。
| 確認項目 |
確認内容 |
| 1. 利用責任者 |
AI利用の責任者が決まっているか |
| 2. 利用者 |
誰がAIを使えるか決まっているか |
| 3. AI利用ロール |
AI専用の権限を分けているか |
| 4. PUBLIC権限 |
不要な広い権限が残っていないか |
| 5. 利用モデル |
使用できるモデルを決めているか |
| 6. 利用目的 |
どの業務でAIを使うか明確か |
| 7. データ分類 |
公開・社内・機密などに分けているか |
| 8. 個人情報 |
個人情報の対象を把握しているか |
| 9. マスキング |
必要な情報を隠せる状態か |
| 10. Row Access Policy |
利用者ごとの表示範囲を制御しているか |
| 11. RAG対象 |
検索対象データを限定しているか |
| 12. エージェント権限 |
実行できるツールや操作を限定しているか |
| 13. ログ |
利用履歴を確認できるか |
| 14. 監査 |
定期的に利用状況を見直せるか |
| 15. 変更管理 |
権限やモデル変更の手順が決まっているか |
特に重要なのは、誰が何を使えるのかを明確にすることです。
AIの利用者、利用モデル、データへのアクセス範囲が曖昧なままだと、本番運用で管理が難しくなります。
また、RAGやAIエージェントを使う場合は、検索範囲や実行権限まで確認する必要があります。
読むだけのAIと、業務を実行するAIでは、必要なガバナンスの強さも異なります。
さらに、ログや監査の仕組みも本番前に確認しておくことが重要です。
この15項目を事前に確認することで、Snowflake AIを安全に本番運用しやすくなります。
Snowflake AIガバナンスで最も重要なのはAIを特別扱いしすぎないこと
Snowflake AIでは、AI専用の複雑な管理ルールを増やしすぎないことも重要です。
基本は、既存のデータガバナンスやアクセス管理の仕組みにAIを組み込む考え方です。
例えば、RBACやデータ分類、マスキング、Row Access Policyなどは、既存ルールをAIにも適用します。
| 既存の管理 |
AIでの活用 |
| RBAC |
利用者やアクセス範囲を制御 |
| データ分類 |
AIに使わせる情報を判断 |
| マスキング |
機密情報を隠して利用 |
| Row Access Policy |
利用者ごとに参照範囲を制御 |
| ログ・監査 |
AI利用状況を確認 |
| データ品質 |
回答に使う情報の信頼性を確認 |
AIだけ別のルールで管理すると、同じデータに複数の基準が生まれ、運用が複雑になります。
AI専用のデータコピーや独自権限を増やしすぎると、管理もしにくくなります。
そのため、まず既存のデータ管理を整え、その上にモデル管理や出力管理、エージェント権限を追加する考え方が有効です。
Snowflake AIでは、AIを特別に切り離すのではなく、既存のガバナンスの延長として管理することが重要です。
よくある質問
Q1. Snowflake AIのガバナンスとは何ですか?
Snowflake AIを安全に実務利用するために、利用者、権限、データ、モデル、出力、監査、運用などを管理する考え方です。
Q2. なぜSnowflake AIにガバナンスが必要なのですか?
AIは複数のデータを検索・整理・生成できるため、本来見せるべきではない情報まで参照しないように管理する必要があるためです。
Q3. Snowflake AIのガバナンスでは何を管理しますか?
主に、利用者、権限、データ、AIモデル、出力内容、監査、運用の7領域を管理します。
Q4. RBACとは何ですか?
RBACは、利用者ごとに個別設定するのではなく、営業、人事、管理者などの役割ごとに権限をまとめて管理する考え方です。
Q5. Snowflake AIではなぜ最小権限が重要ですか?
必要以上に広いアクセス権限を与えると、不要なデータまでAIが参照できる可能性があるためです。業務に必要な範囲だけを許可することが重要です。
Q6. 業務ロールとAI利用ロールは分けた方がよいですか?
分けて考えると管理しやすくなります。データを見る権限とAI機能を使う権限を別にすることで、利用範囲を細かく制御できます。
Q7. AIに利用させるデータはどのように分類すればよいですか?
公開情報、社内情報、機密情報、重要機密など、重要度や機密性に応じて分類し、AI利用の可否を決めます。
Q8. AIがアクセスできるデータはすべて利用してよいですか?
いいえ。技術的にアクセスできても、利用目的や情報の機密性によってはAIに使わせるべきではない場合があります。
Q9. データ分類だけで十分ですか?
十分ではありません。データの種類に加えて、誰が使うのか、どの目的で使うのかも合わせて確認する必要があります。
Q10. マスキングとは何ですか?
氏名やメールアドレスなどの情報をそのまま表示せず、一部を隠した状態で利用する仕組みです。
Q11. Row Access Policyとは何ですか?
同じテーブルでも、利用者の役割などに応じて表示できる行を制御する仕組みです。
Q12. AI専用にデータをコピーした方が安全ですか?
必ずしもそうではありません。コピーを増やすと管理対象や更新確認が増えるため、元データに適切な権限制御を設定する方が管理しやすい場合があります。
Q13. Horizon Catalogは何のために使いますか?
データ分類、タグ、権限、リネージ、品質などをまとめて管理し、AI利用と既存のデータガバナンスを一体化しやすくするために使います。
Q14. AIではなぜデータの意味まで整理する必要がありますか?
同じ名称でも業務上の意味が異なる場合があり、AIが意味を誤ると回答もずれる可能性があるためです。
Q15. AIモデルもガバナンス対象になりますか?
はい。どのモデルを、誰が、どの業務で使えるのかを決めておくことが重要です。
Q16. 利用モデルを自由に選べる状態は問題ですか?
用途やコスト、回答傾向の管理が難しくなる場合があります。業務ごとに利用可能なモデルを決める方が管理しやすくなります。
Q17. AIモデルを変更するときに確認すべきことは何ですか?
回答内容や動作が変わる可能性があるため、本番へ反映する前に事前確認やテストを行うことが重要です。
Q18. RAGを使えば自動的に安全になりますか?
いいえ。検索対象に機密情報が含まれていれば、AIがその情報を参照する可能性があります。検索範囲の管理が必要です。
Q19. Cortex Searchでは何を管理すべきですか?
検索対象となるデータ、利用者、アクセス範囲、情報の更新状況などを確認することが重要です。
Q20. AIエージェントでは何を追加で管理する必要がありますか?
データへのアクセスだけでなく、利用できるツールや実行できる操作まで管理する必要があります。
Q21. AIの読む権限と実行権限は分けるべきですか?
はい。データを確認できても、更新や外部システム操作まで許可する必要はないため、別々に考えることが重要です。
Q22. AIの出力も管理する必要がありますか?
はい。個人情報や機密情報を必要以上に表示しないか、利用者の権限を超えた回答をしていないかを確認する必要があります。
Q23. AIの回答はそのまま業務判断に使えますか?
重要な判断では、そのまま採用せず、回答の根拠や参照元を確認し、人が内容を確認する運用が重要です。
Q24. Snowflake AIではどのようなログを確認すべきですか?
誰が、いつ、どのデータやモデルを使い、何を検索・生成・実行したのかを確認できる状態が重要です。
Q25. リネージはAIガバナンスでどのように役立ちますか?
AIの回答がどのデータや処理をもとに作られたのかを追跡し、元データまで確認しやすくなります。
Q26. PoCの設定をそのまま本番で使ってもよいですか?
避けた方がよいです。PoCでは広い権限を使うことがあるため、本番前に必要最小限の権限へ見直すことが重要です。
Q27. Snowflake AIのガバナンスは情シスだけで設計できますか?
情シスだけでなく、セキュリティ、データ担当、業務部門も連携することが重要です。実際の業務に合ったルールを作りやすくなります。
Q28. Snowflake AIガバナンスの成熟度はどのように考えればよいですか?
利用ルールだけの段階から、RBAC、データ分類、監査、AIエージェントまで段階的に管理範囲を広げて考えます。
Q29. Snowflake AIガバナンスはどの順番で導入すればよいですか?
利用目的の整理、データ棚卸し、データ分類、RBAC設計、保護ルール、ログ・監査、小規模運用の順で進めると整理しやすくなります。
Q30. Snowflake AIガバナンスで最も重要な考え方は何ですか?
AIを特別に切り離して管理するのではなく、既存のRBAC、データ分類、マスキング、監査などの仕組みを土台にして、安全に使い続けられる環境を作ることです。
まとめ|Snowflake AIの実務利用ではガバナンスを最初から設計する
Snowflake AIを実務で活用する場合、AIを導入してからルールを作るのではなく、最初からガバナンスを前提に設計することが重要です。
特に、誰が使うのか、どのデータを参照できるのか、どのモデルや機能を利用できるのかを明確にしておく必要があります。
また、データ分類やRBAC、マスキング、Row Access Policyを使い、必要な情報だけをAIに利用させることが重要です。
RAGやCortex Search、AIエージェントを使う場合は、検索対象や実行権限まで管理範囲を広げる必要があります。
さらに、ログやリネージ、監査を整え、誰が何を利用したのかを後から確認できる状態にしておくことも重要です。
| ポイント |
内容 |
| 権限管理 |
必要最小限のアクセスにする |
| データ管理 |
AIに使わせる情報を分類する |
| 保護 |
マスキングやアクセス制御を使う |
| AI管理 |
モデルやエージェントの利用範囲を決める |
| 監査 |
利用履歴や参照データを確認できるようにする |
| 運用 |
定期的に権限やルールを見直す |
重要なのは、AIの利用を必要以上に制限することではありません。
安全に使える範囲を明確にすることで、現場でも安心してAIを活用しやすくなります。
Snowflake AIを継続的に実務で使うためには、AIを使える環境ではなく、安全に使い続けられる環境を作ることが重要です。
SUPERVISED BY
平出 大輔
株式会社Start Challenge Consulting
代表取締役CEO/AI・DXコンサルタント
約10年間、外資系コンサルティングファームにて企業のDX推進・業務改革・AI活用支援など数多くのプロジェクトを担当。これまで培った知見をもとに株式会社Start Challenge Consultingを創業し、生成AI、データ活用、DX推進を軸とした経営・業務改革支援を行っています。
「仕事=生きがい・楽しさ」という価値観を大切にし、クライアントと同じ目線で未来を創る真のパートナーとして、日本を代表するコンサルティングファームを目指しています。