生成AIは、文章作成や要約、データ整理、資料作成など、バックオフィス業務でも活用が広がっています。一方で、業務利用では「社内データを生成AIに入力しても大丈夫なのか」という情報管理上の疑問が生まれます。
特に人事・総務・経理・法務・採用などでは、次のような情報を扱うため注意が必要です。
- 社員や採用候補者の個人情報
- 給与、勤怠、人事評価などの人事情報
- 顧客や取引先に関する情報
- 契約書や請求書などの社内資料
- 営業秘密や社外秘の情報
- ID、パスワードなどの認証情報
ただし、社内データだからといって、すべて生成AIへの入力が禁止されるわけではありません。重要なのは、入力するデータの種類、利用する生成AIサービス、データの保存・利用条件、社内ルールなどを確認したうえで判断することです。
また、「AIの学習に利用されないから安全」とは限りません。データが保存されるのか、どのような目的で処理されるのか、誰がアクセスできるのかなど、複数の観点から確認する必要があります。
本記事では、生成AIに入力する際に注意したい社内データから、個人情報・機密情報の考え方、生成AIサービスの確認ポイント、匿名化・マスキング、社内ルールの作り方まで、バックオフィス担当者が知っておきたい情報管理の基本を分かりやすく解説します。
生成AIに社内データを入れても大丈夫なのか【結論】
結論からいうと、生成AIに社内データを入力すること自体が、すべて問題になるわけではありません。
重要なのは、「社内データだから入力禁止」と一律に判断するのではなく、入力する情報の種類、利用する生成AIサービス、データの取り扱い条件、社内ルールなどを確認することです。
特にバックオフィス部門では、次のような情報を扱うため注意が必要です。
| 情報の種類 |
具体例 |
基本的な考え方 |
| 公開情報 |
企業サイト、公開済み求人情報 |
比較的利用しやすい |
| 社内情報 |
会議資料、業務マニュアル |
機密性を確認する |
| 個人情報 |
氏名、メールアドレス、履歴書 |
取り扱いに注意する |
| 人事情報 |
給与、評価、勤怠 |
慎重に判断する |
| 顧客情報 |
顧客名、担当者情報、取引内容 |
利用条件を確認する |
| 機密情報 |
経営情報、未公開資料、営業秘密 |
原則として慎重に扱う |
| 認証情報 |
ID、パスワード、APIキー |
入力しない |
例えば、公開済みの求人情報を生成AIで要約する場合と、社員の給与データをそのまま入力して分析する場合では、情報管理上のリスクが異なります。
そのため、生成AIへ社内データを入力する前には、次の3点を確認することが重要です。
| 確認項目 |
確認すること |
| データ |
何の情報を入力するのか |
| AIサービス |
入力データがどのように扱われるのか |
| 社内ルール |
会社として利用が認められているか |
また、「AIの学習に利用されない」という条件だけで安全だと判断することにも注意が必要です。データが保存されるのか、どのような目的で処理されるのか、誰がアクセスできる可能性があるのか、削除方法はどうなっているのかなども確認する必要があります。
生成AIの業務利用では、「社内データはすべて入力禁止」「法人向けサービスなら何でも入力できる」と単純に判断するのではなく、データの重要度と利用環境を分けて考えることが大切です。
バックオフィス担当者には、生成AIを使わないことではなく、「何を、どの環境で、どのように扱うのか」を整理し、安全に活用できる状態を作ることが求められます。
そもそも生成AIに入力したデータはどう扱われるのか
生成AIに社内データを入力する前に、入力した情報がサービス側でどのように扱われるのかを確認する必要があります。
入力した文章やファイルが、そのままインターネット上に公開されるわけではありません。ただし、データの保存方法や利用目的、モデル改善への利用の有無は、サービスやプラン、設定によって異なります。
バックオフィス担当者は、少なくとも次の項目を確認しておくことが重要です。
| 確認項目 |
確認すること |
| 保存 |
入力データが保存されるか |
| 保存期間 |
どの程度保持されるか |
| モデル改善 |
入力データが改善目的で利用されるか |
| 利用目的 |
何のために処理されるか |
| アクセス管理 |
誰がデータへアクセスできるか |
| 削除 |
入力データを削除できるか |
| 外部処理 |
他の事業者が処理に関与するか |
特に注意したいのは、「AIの学習に使われない」という条件だけで安全だと判断しないことです。
モデル改善に利用されない場合でも、サービス提供のために一定期間データが保存されることがあります。そのため、保存期間や削除方法まで確認することが大切です。
また、同じ生成AIでも、個人向けと法人向け、無料プランと有料プランなどでデータの取り扱いや管理機能が異なる場合があります。
サービス名だけで判断せず、自社が利用するプランの規約やデータ管理に関する公式情報を確認したうえで利用することが重要です。
生成AIの情報管理では、「入力したら危険」「学習されなければ安全」と単純に考えず、データがどのような条件で処理・保存されるのかを確認して判断することが基本です。
バックオフィスが扱うデータには何があるのか
バックオフィス部門では、日常業務の中で多くの社内データを扱います。生成AIを利用する前に、まず「どのような情報を扱っているのか」を整理することが重要です。
特に人事・労務・経理・法務・総務・採用では、個人情報や機密情報を含む資料を扱う機会が多くあります。
| 部門 |
主に扱う情報 |
注意すること |
| 人事 |
人事評価、異動、社員情報 |
個人情報、評価情報 |
| 労務 |
給与、勤怠、社会保険情報 |
個人を特定できる情報 |
| 経理 |
請求書、経費、振込情報 |
取引先、口座情報 |
| 法務 |
契約書、法務関連資料 |
契約内容、秘密情報 |
| 総務 |
社員名簿、議事録、社内資料 |
個人情報、未公開情報 |
| 採用 |
履歴書、職務経歴書、面接記録 |
候補者の個人情報 |
| 営業事務 |
顧客情報、契約情報、商談資料 |
顧客情報、取引情報 |
重要なのは、「社内資料」という括りだけで判断しないことです。業務マニュアルと社員の給与一覧では、同じ社内データでも情報の性質や注意点が異なります。
また、請求書や契約書、履歴書などには、氏名、住所、金額、取引条件など複数の情報が含まれている場合があります。
生成AIへ資料を入力する前に、「この資料には何の情報が含まれているのか」を確認し、不要な情報をそのまま入力しないことが大切です。
生成AIへの入力に特に注意したい7種類の社内データ
バックオフィスが扱うデータの中には、生成AIへの入力に特に注意したい情報があります。
重要なのは、資料の名前だけではなく、その中にどのような情報が含まれているかを確認することです。特に次の7種類は慎重に扱う必要があります。
| 情報の種類 |
具体例 |
注意点 |
| 個人情報 |
氏名、住所、メールアドレス |
利用目的や必要性を確認する |
| 要配慮個人情報 |
病歴など慎重な取り扱いが必要な情報 |
特に慎重に扱う |
| 顧客情報 |
顧客名、連絡先、取引内容 |
契約や社内ルールを確認する |
| 人事・給与情報 |
給与、人事評価、勤怠 |
個人を特定できる情報に注意する |
| 契約・法務情報 |
契約書、取引条件、法務相談 |
秘密保持義務などを確認する |
| 営業秘密・機密情報 |
未公開計画、価格情報、技術情報 |
社外への入力可否を確認する |
| 認証情報 |
ID、パスワード、APIキー |
原則として入力しない |
例えば、履歴書を要約したい場合でも、氏名や住所、電話番号など、要約に不要な情報まで入力する必要はありません。
契約書や議事録についても同様です。生成AIを使う目的に必要な部分だけを利用し、不要な個人情報や機密情報は削除・マスキングする方法があります。
特にパスワードやAPIキーなどの認証情報は、生成AIへの入力を避けるべき情報です。資料内に含まれている場合は、アップロード前に削除することが重要です。
生成AIを安全に利用するためには、「入力できるか」だけではなく、「その情報を入力する必要が本当にあるか」という視点で判断することが大切です。
業務改革を進めたいものの、何から着手すべきか分からずお困りではありませんか?
業務改革は、単にシステムやAIを導入するだけでは十分な成果につながりません。
当社では、現状業務の可視化から課題分析、業務プロセスの見直し、AI・DXの活用、運用定着まで一貫して支援します。
「業務を効率化したい」「生産性を向上させたい」とお考えの企業様は、ぜひお気軽にご相談ください。
業務改革について相談する
「個人情報」を生成AIに入力するときに確認すべきこと
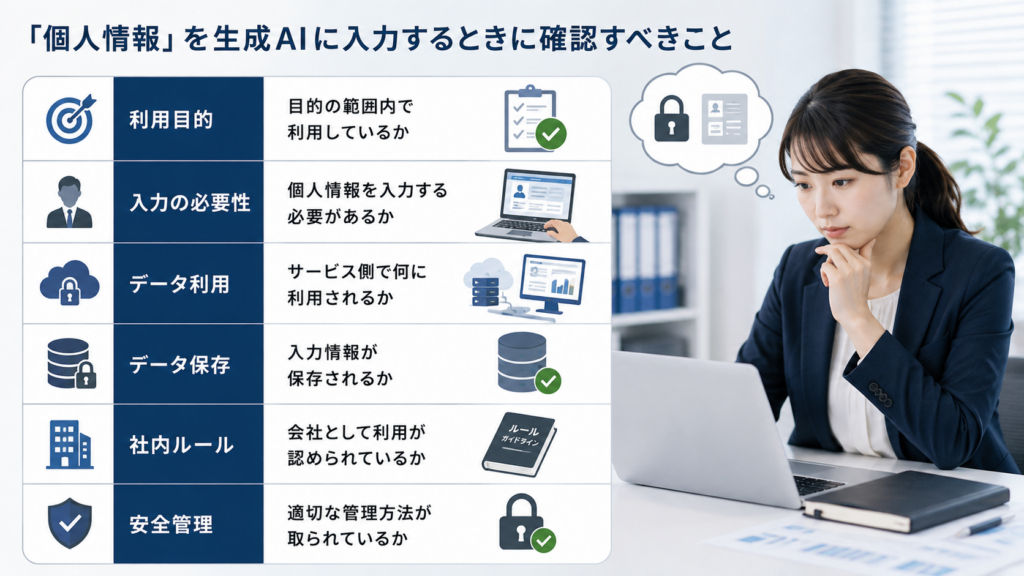
バックオフィスで生成AIを利用する際、特に注意したいのが個人情報です。人事・労務・採用などでは、社員や応募者の情報を扱う機会が多くあります。
個人情報を生成AIへ入力する場合は、「業務に必要だから」という理由だけで判断せず、利用目的やAIサービス側のデータの取り扱いを確認することが重要です。
| 確認項目 |
確認すること |
| 利用目的 |
目的の範囲内で利用しているか |
| 入力の必要性 |
個人情報を入力する必要があるか |
| データ利用 |
サービス側で何に利用されるか |
| データ保存 |
入力情報が保存されるか |
| 社内ルール |
会社として利用が認められているか |
| 安全管理 |
適切な管理方法が取られているか |
例えば、履歴書を生成AIで要約する場合、氏名、住所、電話番号などが要約に必要とは限りません。不要な情報を削除してから利用することで、入力する個人情報を減らせます。
また、個人情報保護委員会は、生成AIサービスへ個人情報を入力する場合、利用目的の範囲内かを十分に確認することなどについて注意を促しています。
生成AIを利用する際は、個人情報をそのまま入力することを前提にせず、削除やマスキング、匿名化などで情報を減らせないか検討することが重要です。
個人情報を扱う業務では、生成AIの便利さだけで判断せず、法律、社内規程、サービスの利用条件を確認したうえで利用する必要があります。
「AIに学習されない設定」なら社内データを入れても安全なのか
生成AIを業務で利用するとき、「入力データがAIの学習に使われなければ安全」と考えることがあります。しかし、学習されないことだけで安全性を判断するのは十分ではありません。
生成AIの情報管理では、学習への利用だけでなく、データの保存、利用目的、アクセス管理、削除方法なども確認する必要があります。
| 確認項目 |
確認すること |
| モデル学習 |
入力データがモデル改善などに利用されるか |
| データ保存 |
入力内容やファイルが保存されるか |
| 保存期間 |
保存される場合、いつまで保持されるか |
| 利用目的 |
どのような目的でデータが処理されるか |
| アクセス管理 |
データへアクセスできる範囲はどうなっているか |
| 削除 |
入力したデータを削除できるか |
| 契約条件 |
企業データの取り扱いがどう定められているか |
例えば、入力データがモデル改善に利用されなくても、サービス提供やセキュリティ上の目的などで一定期間保存される場合があります。
また、同じ生成AIでも、プランや設定によってデータの取り扱いが異なることがあります。そのため、「このAIは学習しない」とサービス単位で判断するのではなく、自社が利用するプランや契約条件まで確認することが重要です。
特に個人情報や顧客情報、機密情報を扱う場合は、「学習されない=何でも入力できる」と考えないことが大切です。
生成AIの安全性は、学習の有無だけではなく、データがどこまで管理されているかを含めて判断する必要があります。
無料版と法人向け生成AIでは何が違うのか
生成AIには、個人向けの無料プランから企業向けの法人プランまで、さまざまな利用形態があります。
業務で社内データを扱う場合は、料金だけでなく、データの取り扱いや管理機能を比較することが重要です。
| 比較項目 |
一般向けサービス |
法人向けサービス |
| データ利用条件 |
利用規約や設定を確認 |
法人向けの条件を確認 |
| 利用者管理 |
限定的な場合がある |
組織単位で管理できる場合がある |
| アクセス管理 |
個人単位が中心 |
組織向け機能が用意される場合がある |
| 利用状況の管理 |
限定的な場合がある |
管理者向け機能がある場合がある |
| 契約 |
個人向け規約が中心 |
法人向け契約を確認できる |
| セキュリティ |
サービスごとに確認 |
企業向け機能を確認しやすい |
法人向けサービスでは、利用者や権限を組織単位で管理できるなど、企業利用を想定した機能が提供される場合があります。
ただし、「法人向けだから安全」「無料版だから危険」と単純に判断することはできません。サービスやプランによって条件は異なります。
バックオフィスで生成AIを導入する場合は、機能や料金だけでなく、データ利用条件、保存、アクセス管理、契約内容などを確認して選ぶことが重要です。
【独自整理】生成AIへ入力してよい情報・確認が必要な情報・入力すべきでない情報
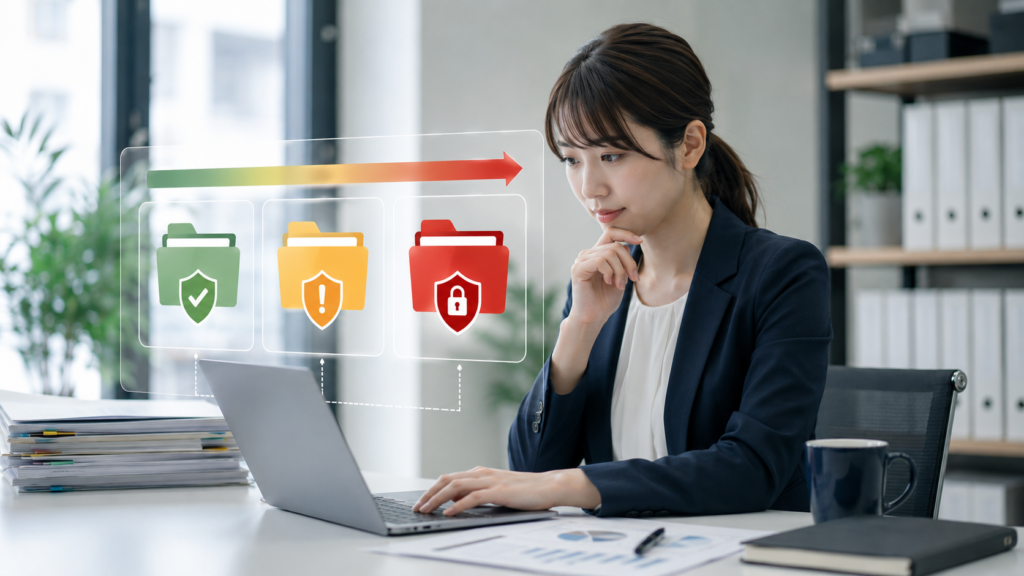
生成AIへ社内データを入力する際は、情報をすべて同じ基準で判断するのではなく、重要度や機密性に応じて分類すると判断しやすくなります。
ここでは、バックオフィス担当者が判断しやすいように、「入力しやすい情報」「確認が必要な情報」「入力すべきでない情報」の3段階に整理します。
| 区分 |
情報の例 |
基本的な対応 |
| 入力しやすい情報 |
公開済み情報、一般的な文章、公開求人情報 |
社内ルールを確認して利用する |
| 確認が必要な情報 |
社内資料、議事録、顧客情報、人事情報、契約書 |
利用環境や情報の内容を確認する |
| 入力すべきでない情報 |
パスワード、秘密鍵、APIキーなど |
生成AIへ入力しない |
例えば、自社サイトですでに公開している求人情報を要約したり、文章を整えたりする場合は、比較的生成AIを利用しやすいケースです。
一方、社内会議の議事録や顧客からの問い合わせ、人事資料などは、そのまま入力するのではなく、個人情報や機密情報が含まれていないか確認する必要があります。
必要に応じて、氏名や会社名、メールアドレス、顧客番号などを削除・マスキングしてから生成AIを利用する方法もあります。
また、パスワードや秘密鍵、APIキーなどの認証情報は、業務上の重要な情報です。生成AIへの入力を避け、誤って資料に含まれていないかアップロード前に確認することが重要です。
この3段階はあくまで判断を整理するための考え方です。実際の利用可否は、自社の情報管理規程や利用する生成AIサービスの条件に基づいて判断する必要があります。
【独自検証】バックオフィス業務を「AIに入力できるか」で判定してみる
生成AIへの入力可否は、業務によって異なります。ここでは、バックオフィスでよくある業務を例に整理します。
| 業務 |
そのまま入力 |
推奨する対応 |
| 社内メールの添削 |
△ |
個人名や機密情報を削除する |
| 議事録の要約 |
△ |
機密情報を確認する |
| 求人票の作成 |
○ |
公開可能な情報を中心に使う |
| 履歴書の要約 |
△ |
不要な個人情報を削除する |
| 給与データの分析 |
△ |
匿名化・集計化を検討する |
| 契約書の確認 |
△ |
機密情報と利用環境を確認する |
| パスワードの整理 |
× |
生成AIへ入力しない |
ポイントは、「生成AIを使える業務か」ではなく、「どの情報まで入力する必要があるか」を考えることです。
例えば履歴書の要約では、氏名や住所がなくても経歴を整理できる場合があります。必要のない情報は入力前に削除することが重要です。
また、○や△の業務でも無条件に入力できるわけではありません。実際の利用可否は、データの内容、利用する生成AI、社内ルールを確認して判断する必要があります。
業務改革を進めたいものの、何から着手すべきか分からずお困りではありませんか?
業務改革は、単にシステムやAIを導入するだけでは十分な成果につながりません。
当社では、現状業務の可視化から課題分析、業務プロセスの見直し、AI・DXの活用、運用定着まで一貫して支援します。
「業務を効率化したい」「生産性を向上させたい」とお考えの企業様は、ぜひお気軽にご相談ください。
業務改革について相談する
社内データを安全に生成AIで扱うための7つの対策
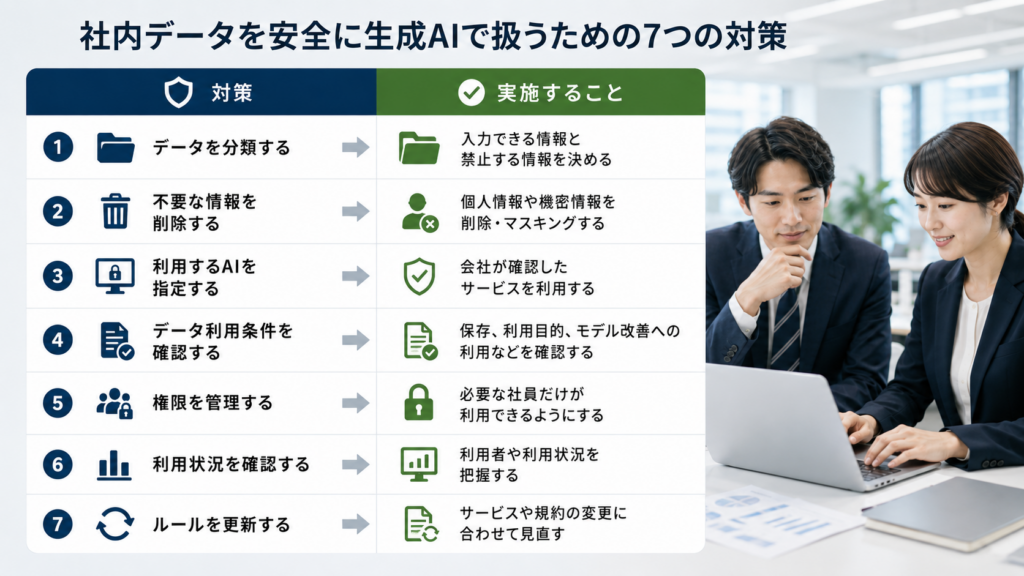
生成AIを安全に業務で使うためには、社員個人の判断に任せず、会社として情報管理のルールを整えることが重要です。
特に、次の7つの対策を確認しておきましょう。
| 対策 |
実施すること |
| 1. データを分類する |
入力できる情報と禁止する情報を決める |
| 2. 不要な情報を削除する |
個人情報や機密情報を削除・マスキングする |
| 3. 利用するAIを指定する |
会社が確認したサービスを利用する |
| 4. データ利用条件を確認する |
保存、利用目的、モデル改善への利用などを確認する |
| 5. 権限を管理する |
必要な社員だけが利用できるようにする |
| 6. 利用状況を確認する |
利用者や利用状況を把握する |
| 7. ルールを更新する |
サービスや規約の変更に合わせて見直す |
特に重要なのは、「どのAIを使ってよいか」と「何を入力してよいか」を明確にすることです。
利用する生成AIを会社で指定しても、入力できる情報が決まっていなければ、社員によって判断が分かれる可能性があります。
生成AIの情報管理は、一度ルールを作って終わりではありません。サービスの仕様や利用条件の変更を確認しながら、定期的に見直すことが大切です。
生成AIへ入力する前に「匿名化・マスキング」する
生成AIへ社内データを入力する場合は、必要のない個人情報や機密情報を削除してから利用することが重要です。
特に、氏名、会社名、メールアドレス、電話番号、社員番号、顧客番号などは、AIの処理に不要であれば削除や置き換えを検討します。
| 情報 |
変換前 |
変換後 |
| 氏名 |
田中太郎 |
社員A |
| 会社名 |
株式会社ABC |
取引先A |
| メールアドレス |
tanaka@example.com |
削除 |
| 社員番号 |
12345 |
削除 |
例えば、「株式会社ABCの田中太郎さんから契約解除の連絡があった」という文章を分析したい場合は、「取引先Aから契約解除の連絡があった」と置き換えることで、不要な情報を減らせます。
ただし、情報を置き換えれば必ず安全になるわけではありません。内容や組み合わせによって個人や企業を推測できる場合もあるため、入力する情報は必要最小限にすることが大切です。
生成AIを使う前に、「この情報は本当に必要か」「削除や置き換えができないか」を確認する習慣を作ることが、情報管理の基本になります。
会社で生成AI利用ルールを作るなら何を決めるべきか
生成AIを業務で利用する場合は、社員ごとの判断に任せず、会社として利用ルールを決めることが重要です。
特に、「どのAIを使えるか」「何を入力できるか」「問題が起きたらどうするか」を明確にしておくと、社員も判断しやすくなります。
| ルール |
決めること |
| 利用可能なAI |
会社が許可するサービス |
| 利用者 |
誰が利用できるか |
| 利用目的 |
どの業務で利用するか |
| 入力可能情報 |
入力してよい情報 |
| 禁止情報 |
入力してはいけない情報 |
| 権限管理 |
利用者や権限の管理方法 |
| 確認方法 |
AIの出力を誰が確認するか |
| 問題発生時 |
報告先と対応手順 |
特に重要なのは、入力してよい情報と禁止する情報を具体的に示すことです。「機密情報は禁止」だけでは、社員によって判断が分かれる可能性があります。
例えば、個人情報、顧客情報、契約情報、認証情報などについて、どのような条件なら利用できるのかを整理しておくと判断しやすくなります。
また、生成AIのサービスや利用条件は変わる可能性があります。社内ルールも一度作って終わりではなく、必要に応じて見直すことが重要です。
社員が誤って機密情報を生成AIに入力したらどうする?
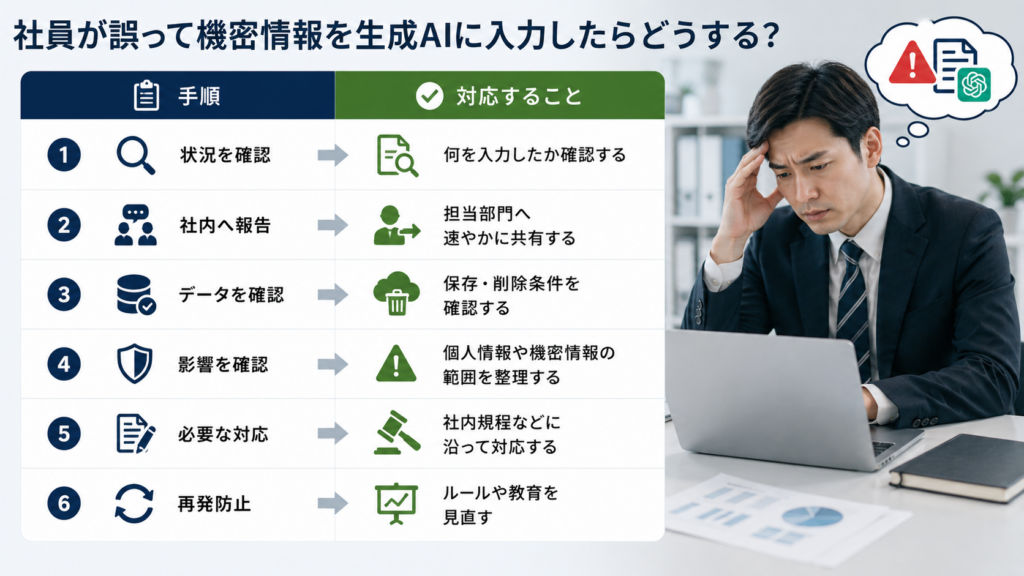
生成AIを業務で利用していると、社員が誤って個人情報や機密情報を入力してしまう可能性があります。
重要なのは、入力ミスを隠さず、すぐに社内の情報管理・セキュリティ担当などへ報告し、影響を確認することです。
| 手順 |
対応すること |
| 1. 状況を確認 |
何を入力したか確認する |
| 2. 社内へ報告 |
担当部門へ速やかに共有する |
| 3. データを確認 |
保存・削除条件を確認する |
| 4. 影響を確認 |
個人情報や機密情報の範囲を整理する |
| 5. 必要な対応 |
社内規程などに沿って対応する |
| 6. 再発防止 |
ルールや教育を見直す |
誤入力に気づいた場合は、自己判断で終わらせず、利用した生成AI、入力した情報、入力した日時などを整理して報告することが大切です。
個人データの漏えい等に該当するかは、入力した情報や状況によって異なります。必要に応じて、法務・情報管理・セキュリティ担当などが確認します。
企業側も、誤入力が起きた後に対応方法を考えるのではなく、報告先や対応手順を事前に決めておくことが重要です。
生成AIの情報管理で参考にしたい公的ガイドライン
生成AIの情報管理ルールを作る際は、企業独自の判断だけでなく、公的機関が公開している資料も参考になります。
特に、個人情報、AIガバナンス、セキュリティの観点から確認しておくことが重要です。
| 公的機関 |
参考になる内容 |
確認ポイント |
| 個人情報保護委員会 |
生成AIサービス利用時の注意喚起 |
個人情報の取り扱い |
| 総務省・経済産業省 |
AI事業者ガイドライン |
安全性、プライバシー、セキュリティ |
| NISC |
サイバーセキュリティ関連資料 |
企業の情報セキュリティ対策 |
個人情報保護委員会は、生成AIサービスへ個人情報を入力する際、利用目的の範囲内であるかなどを確認するよう注意を促しています。
また、総務省・経済産業省のAI事業者ガイドラインでは、安全性、プライバシー保護、セキュリティ確保、透明性など、AIを利用するうえで重要な考え方が整理されています。
生成AIに関するルールやサービスは変化するため、記事や社内ルールを更新する際は、公的機関が公開する最新情報を確認することが重要です。
【独自考察】生成AI時代は「AIを禁止する」より「安全に使えるデータ環境」を作ることが重要
生成AIの情報漏えいを防ぐために、AI利用を全面的に禁止する方法もあります。しかし、禁止するだけでは十分な情報管理にならない場合があります。
社員が業務効率化のために個人アカウントや未承認のAIを利用すると、会社が利用状況を把握できない「シャドーAI」につながる可能性があるためです。
| 考え方 |
取り組むこと |
| 利用するAIを決める |
会社が許可したサービスを明確にする |
| データを分類する |
入力可能・要確認・禁止に分ける |
| 権限を管理する |
必要な社員に利用権限を付与する |
| 利用状況を把握する |
誰がどのAIを利用しているか確認する |
| 社員を教育する |
入力してはいけない情報を共有する |
重要なのは、「AIを使わせないこと」ではなく、「どのAIに、どのデータを、どの条件で使えるのか」を明確にすることです。
利用できる環境とルールが明確であれば、社員も個人判断で生成AIを使う必要が減り、企業側も情報管理を行いやすくなります。
生成AI時代の情報管理では、禁止だけに頼らず、安全に利用できる仕組みを整えることが重要です。
業務改革を進めたいものの、何から着手すべきか分からずお困りではありませんか?
業務改革は、単にシステムやAIを導入するだけでは十分な成果につながりません。
当社では、現状業務の可視化から課題分析、業務プロセスの見直し、AI・DXの活用、運用定着まで一貫して支援します。
「業務を効率化したい」「生産性を向上させたい」とお考えの企業様は、ぜひお気軽にご相談ください。
業務改革について相談する
よくある質問
Q1. 生成AIに社内データを入力しても大丈夫ですか?
すべての社内データを自由に入力できるわけではありません。入力する情報の種類、利用する生成AIサービス、データの保存・利用条件、社内ルールなどを確認して判断する必要があります。
Q2. 社内データならすべて機密情報として扱うべきですか?
社内データでも情報の性質は異なります。公開済み情報、社内資料、個人情報、人事情報、営業秘密などに分けて確認し、それぞれに合った扱いをすることが重要です。
Q3. 生成AIに入力した内容はそのままインターネットに公開されますか?
通常、入力した内容がそのまま公開されるわけではありません。ただし、保存方法や利用目的、モデル改善への利用などはサービスやプランによって異なるため、公式情報を確認する必要があります。
Q4. AIに学習されない設定なら安全ですか?
学習されないことだけで安全とは判断できません。データの保存期間、利用目的、アクセス管理、削除方法、契約条件なども確認することが重要です。
Q5. 無料版の生成AIを業務で使ってもよいですか?
無料版だから必ず危険というわけではありませんが、業務利用ではデータ利用条件や管理機能を確認する必要があります。会社が許可しているサービスかどうかも確認しましょう。
Q6. 法人向け生成AIなら社内データを自由に入力できますか?
法人向けでも何でも入力できるわけではありません。利用するプランのデータ利用条件、保存、権限管理、社内規程などを確認して利用する必要があります。
Q7. 個人情報を生成AIに入力してもよいですか?
個人情報を入力する場合は、利用目的や必要性、サービス側でのデータの取り扱いを確認する必要があります。可能であれば、不要な個人情報を削除して利用することが重要です。
Q8. 履歴書を生成AIにアップロードしても大丈夫ですか?
履歴書には氏名、住所、連絡先などの個人情報が含まれます。要約などに不要な情報は削除し、利用するAIの条件や社内ルールを確認してから扱うことが重要です。
Q9. 給与データを生成AIで分析できますか?
給与データは慎重に扱う必要があります。個人を特定できる情報を削除し、匿名化や集計化を検討したうえで、社内ルールに沿って利用することが重要です。
Q10. 議事録を生成AIで要約してもよいですか?
議事録に個人情報や未公開情報、機密情報が含まれていないか確認する必要があります。必要に応じて、氏名や機密部分を削除してから利用します。
Q11. 契約書を生成AIに入力して確認してもよいですか?
契約書には取引条件や秘密情報が含まれる場合があります。利用するAIの契約条件や社内ルールを確認し、不要な機密情報は削除して利用することが重要です。
Q12. 顧客情報を生成AIに入力しても大丈夫ですか?
顧客名、担当者情報、取引内容などをそのまま入力する場合は注意が必要です。契約や社内ルールを確認し、必要に応じて匿名化やマスキングを行います。
Q13. パスワードを生成AIに入力してもよいですか?
パスワードは生成AIへ入力しないことが基本です。ID、秘密鍵、APIキーなどの認証情報も同様に、入力を避ける必要があります。
Q14. APIキーも生成AIに入力してはいけませんか?
APIキーは重要な認証情報のため、生成AIへの入力を避けるべき情報です。資料やコードに含まれている場合は、アップロード前に削除することが重要です。
Q15. 公開済みの会社情報なら生成AIに入力できますか?
自社サイトなどですでに公開している情報は比較的利用しやすい情報です。ただし、会社の生成AI利用ルールがある場合は、それに従う必要があります。
Q16. 社内メールを生成AIで添削してもよいですか?
社内メールに個人名、取引先情報、機密情報などが含まれる場合は、そのまま入力しないことが重要です。添削に不要な情報を削除して利用します。
Q17. 匿名化すれば社内データを安全に使えますか?
匿名化はリスクを減らす方法の一つですが、必ず安全になるわけではありません。情報の組み合わせによって個人や企業を推測できないかも確認する必要があります。
Q18. マスキングとは何ですか?
氏名や会社名などを「社員A」「取引先A」のように置き換えたり、不要な情報を削除したりする方法です。生成AIに入力する情報を必要最小限にできます。
Q19. 生成AIに入力する情報は少ないほうがよいですか?
業務に必要のない情報は入力しないことが重要です。生成AIを使う前に、「この情報は本当に必要か」を確認すると、情報管理上のリスクを減らしやすくなります。
Q20. 会社ではどの生成AIを使ってよいか決めるべきですか?
会社として利用可能な生成AIを指定すると、未承認サービスの利用を減らしやすくなります。あわせて、入力してよい情報の範囲も決めることが重要です。
Q21. 生成AIの社内ルールでは何を決めるべきですか?
利用可能なAI、利用者、利用目的、入力可能情報、禁止情報、権限管理、確認方法、問題発生時の報告先などを決めておくことが重要です。
Q22. 「機密情報は禁止」とだけ決めれば十分ですか?
十分とは限りません。社員によって「機密情報」の判断が異なる可能性があるため、個人情報、顧客情報、契約情報、認証情報など具体例を示すことが重要です。
Q23. 生成AIの利用状況も会社で確認したほうがよいですか?
可能な範囲で、誰がどのAIを利用しているか把握できる状態を作ることが重要です。利用状況を確認することで、未承認AIの利用やルール違反にも気づきやすくなります。
Q24. シャドーAIとは何ですか?
社員が会社の許可や管理を受けずに、個人アカウントなどで生成AIを業務利用する状態を指します。企業側が利用状況や入力データを把握しにくくなる点に注意が必要です。
Q25. 生成AIを全面禁止すれば情報漏えいを防げますか?
全面禁止だけでは十分とは限りません。社員が未承認のAIを使う可能性もあるため、利用可能なAIとデータのルールを明確にし、安全に使える環境を整えることが重要です。
Q26. 誤って機密情報を生成AIに入力した場合はどうすればよいですか?
何を、どのAIに、いつ入力したのかを確認し、速やかに社内の情報管理・セキュリティ担当などへ報告します。その後、保存・削除条件や影響範囲を確認します。
Q27. 誤入力した情報は自分で削除すれば対応完了ですか?
自己判断だけで終わらせるのは避けるべきです。入力した情報の内容によって必要な対応が異なるため、社内の担当部門へ報告し、影響を確認することが重要です。
Q28. 生成AIの情報管理ではどの公的資料を参考にできますか?
個人情報保護委員会の生成AI利用に関する注意喚起や、総務省・経済産業省のAI事業者ガイドラインなどが参考になります。自社の情報セキュリティ規程もあわせて確認します。
Q29. 生成AIの社内ルールは一度作れば変更しなくてもよいですか?
生成AIサービスの仕様やデータ利用条件は変わる可能性があります。そのため、利用サービスや公的情報の変更を確認しながら、必要に応じて社内ルールを見直すことが重要です。
Q30. 生成AIに社内データを入力する前に最も重要なことは何ですか?
「何のデータを入力するのか」「どの生成AIを利用するのか」「会社のルール上問題ないか」の3点を確認することが重要です。必要のない個人情報や機密情報は入力しないことも基本です。
まとめ|生成AIに社内データを入れる前に「データ・サービス・ルール」の3つを確認する
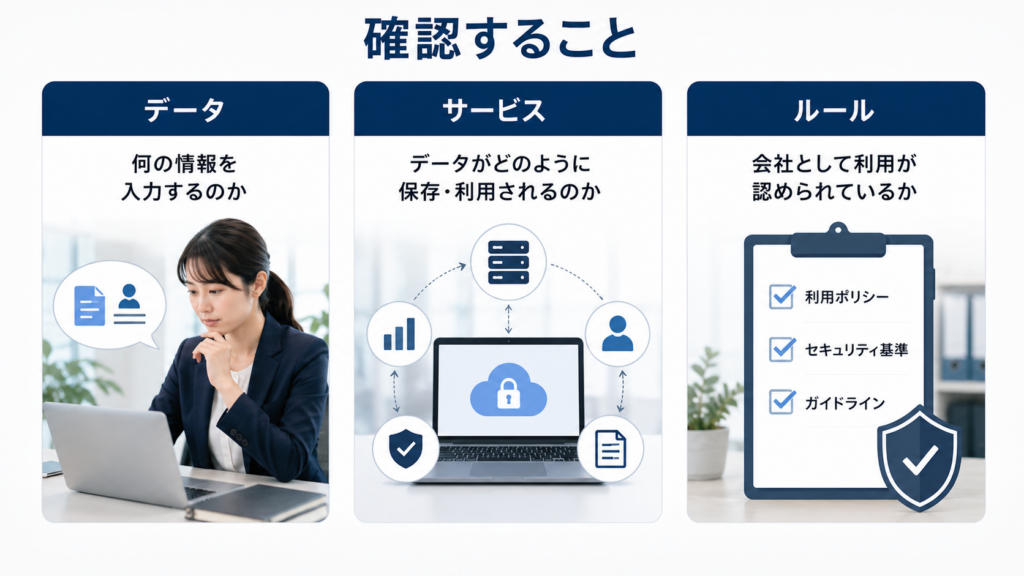
生成AIは、文章作成や要約、データ整理など、バックオフィス業務を効率化できる便利なツールです。一方で、社内データを扱う場合は情報管理が欠かせません。
重要なのは、「社内データだからすべて禁止」「学習されないAIだから安全」と単純に判断しないことです。
| 確認すること |
ポイント |
| データ |
何の情報を入力するのか |
| サービス |
データがどのように保存・利用されるのか |
| ルール |
会社として利用が認められているか |
個人情報、顧客情報、人事情報、契約情報などを扱う場合は、必要性を確認し、不要な情報を削除・マスキングすることも重要です。パスワードやAPIキーなどの認証情報は、生成AIへ入力しないようにします。
企業側も、利用できる生成AIや入力可能な情報、禁止情報、問題発生時の報告方法などを明確にし、社員が迷わず判断できる環境を整える必要があります。
生成AI時代の情報管理では、AIを禁止するだけではなく、「どのデータを、どの環境で、どのように扱うのか」を整理し、安全に活用できる仕組みを作ることが大切です。
SUPERVISED BY
平出 大輔
株式会社Start Challenge Consulting
代表取締役CEO/AI・DXコンサルタント
約10年間、外資系コンサルティングファームにて企業のDX推進・業務改革・AI活用支援など数多くのプロジェクトを担当。これまで培った知見をもとに株式会社Start Challenge Consultingを創業し、生成AI、データ活用、DX推進を軸とした経営・業務改革支援を行っています。
「仕事=生きがい・楽しさ」という価値観を大切にし、クライアントと同じ目線で未来を創る真のパートナーとして、日本を代表するコンサルティングファームを目指しています。